大文件传输系统
 跨网文件交换系统
 FTP替代升级
 SDK传输应用集成
 镭速Proxy代理加速
 镭速FTP加速
 400-833-6022
新闻动态大文件传输
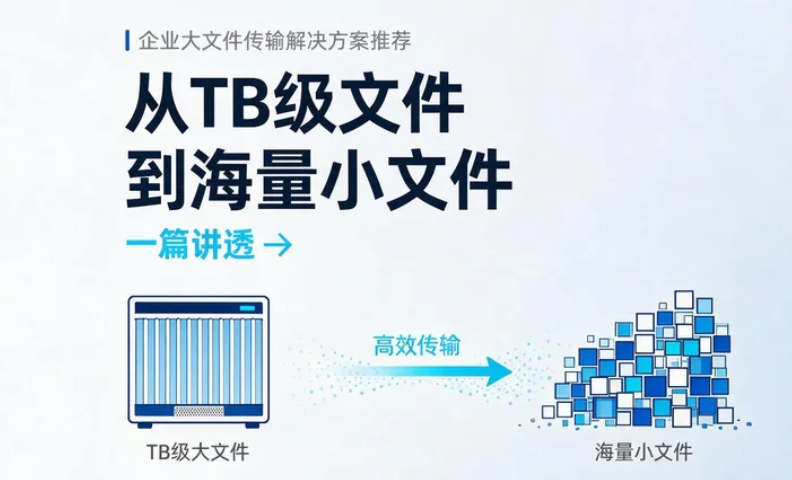
企业大文件传输解决方案推荐:从 TB 级文件到海量小文件一篇讲透
先说一个反常识的判断:多数企业大文件传不动,根源不在带宽买得不够,而在传输协议压根没跟上数据形态的变化。 升级专线只能缓解症状,换协议才是解决病因。下面拆解三个核心问题,并给出可落地的选型判断标准。
数据支撑:华为GIV与IDC联合预测,2030年全球年数据总量将达1YB,非结构化数据占比超过80%;到2025年,非结构化数据已占企业数据的80%以上,且以每年55%的速度膨胀。
一、你的文件为什么越传越慢:协议与数据形态的错位
TB级设计图纸、4K影视素材、基因测序数据、BIM模型——这些文件的共同点是非结构化,且体量从GB起步。传统FTP和HTTP基于TCP协议,设计之初并未考虑长距离、高丢包的网络环境。TCP的拥塞控制机制在跨国链路上表现得尤其敏感:轻微丢包就会触发降速,即便带宽池充裕,实际利用率也常年在低位徘徊。有实测数据显示,中美之间平均延迟约200毫秒,FTP在这种环境下的速度会下降90%以上。带宽升级了,等待时间却没有对等缩短,症结就在这里。
一套合格的企业大文件传输解决方案,首先要回答的是“协议层能不能把现有带宽用起来”,而不是继续在应用层做补丁。
二、远距离传输的隐形损耗:丢包、中断与重传
远距离传输的损耗不只体现在速度上。一次传输中断,传统方案往往需要从头重来;一个几百GB的文件传到尾声发生丢包,前面数小时的等待全部归零。对于跨国协作、异地灾备、影视素材交付这类场景,传输的可靠性直接挂钩项目节奏。
新一代方案的核心差异在于重传逻辑。基于UDP深度优化的自研协议,配合选择性重传与智能拥塞判断,可以做到只补发丢失的数据块,而不是整体回滚。带宽利用率从传统方式的不足30%提升到90%以上,本质上是把“重传浪费的时间”还给了有效数据传输。字节级断点续传则让中断后的接续发生在数据块粒度,而不是文件粒度。
三、安全与信创:两条不能绕开的硬线
企业文件传输的另一层焦虑来自合规。FTP默认明文传输,用户名、密码、文件内容在公网上处于无保护状态,在等保2.0和《数据安全法》的框架下,这已经构成实质性风险。一套可用的企业大文件传输解决方案,加密能力需要从传输层向上覆盖:全程TLS加密、国密算法支持、操作日志可追溯,缺一不可。
信创适配则是另一道现实门槛。政务、金融、能源等领域的采购中,传输工具能否在飞腾、鲲鹏、龙芯上稳定运行,能否与银河麒麟、统信UOS完成兼容互认,已经成为筛选条件而非加分项。有测评数据显示,在国产化软硬件环境中,传统FTP的性能损耗普遍超过30%,这意味着“能跑”和“好用”之间还有相当的距离。
四、一套方案是否靠谱,盯住四个判断点
从企业选型的角度,不需要被繁杂的功能列表牵着走,盯住四个维度即可:
- 带宽利用:远距离实测利用率能否站上90%以上,而不是只在局域网内好看。
- 安全闭环:加密是否贯穿传输全程,国密与日志审计是否具备。
- 信创底座:是否完成主流国产CPU与操作系统的互认证,而非简单移植。
- 集成成本:是否提供标准API与SDK,能否与现有身份认证和业务系统平滑对接。
把这四个问题问清楚,选型范围会收窄很多。
五、镭速的工程化路径:把协议革新落到可用层面
在自研协议这条技术路线上,镭速的Raysync超高速传输协议是一个值得纳入评估的选项。它基于UDP深度优化,通过智能拥塞控制、FEC前向纠错和选择性重传的组合,将远距离链路带宽利用率提升至96%以上,跨国实测中传统FTP仅跑出0.72Mbps的100Mbps链路,可稳定跑满91Mbps。海量小文件场景下支持亿级并发传输与智能分块,避免零散文件逐个排队造成的链路空转。
安全与信创层面,镭速支持TLS 1.3与国密SM2/SM3/SM4算法组合,全链路操作日志可审计;已完成与鲲鹏、飞腾、龙芯及统信UOS、麒麟的兼容适配,部署形态覆盖私有化、混合云与公有云。对于正在评估FTP替代或新建传输通道的企业,镭速可以作为上述四个判断维度下的一条参照基准,结合自身网络条件与合规要求进行实测验证。
总结
企业大文件传输的升级,不是换一个更快的网盘,而是从协议层重新匹配数据规模与网络现实。先看协议能否把带宽用尽,再看安全与信创是否兜底,最后用集成成本衡量落地代价。镭速在带宽利用率和信创适配上提供了可验证的工程数据,适合作为选型初筛的参考坐标之一。最终决策,仍建议回到自身场景做小范围实测。
(免责声明:本文内容基于公开资料与技术原理整理,仅供信息参考。产品选型请结合企业实际网络环境、合规要求与业务场景综合评估。)
热搜关键词
最新资讯